Inventario, monitoraggio, protezione e adempimenti normativi del tuo parco IT — con le evidenze pronte per l'auditor. Software italiano, installato dove vuoi tu: i dati restano tuoi.
Un percorso guidato: ogni step produce valore da solo, insieme costruiscono la tua postura di sicurezza e conformità.
Inventario completo di asset, software, infrastruttura e virtualizzazione. L'auto-discovery interroga Active Directory, hypervisor e rete: il censimento si costruisce da solo e resta aggiornato.
Il centro sicurezza (SOC) raccoglie log ed eventi da server e apparati tramite l'agent, applica regole di rilevamento e ti avvisa nell'Alert Center. Ticket e interventi tracciano ogni attività.
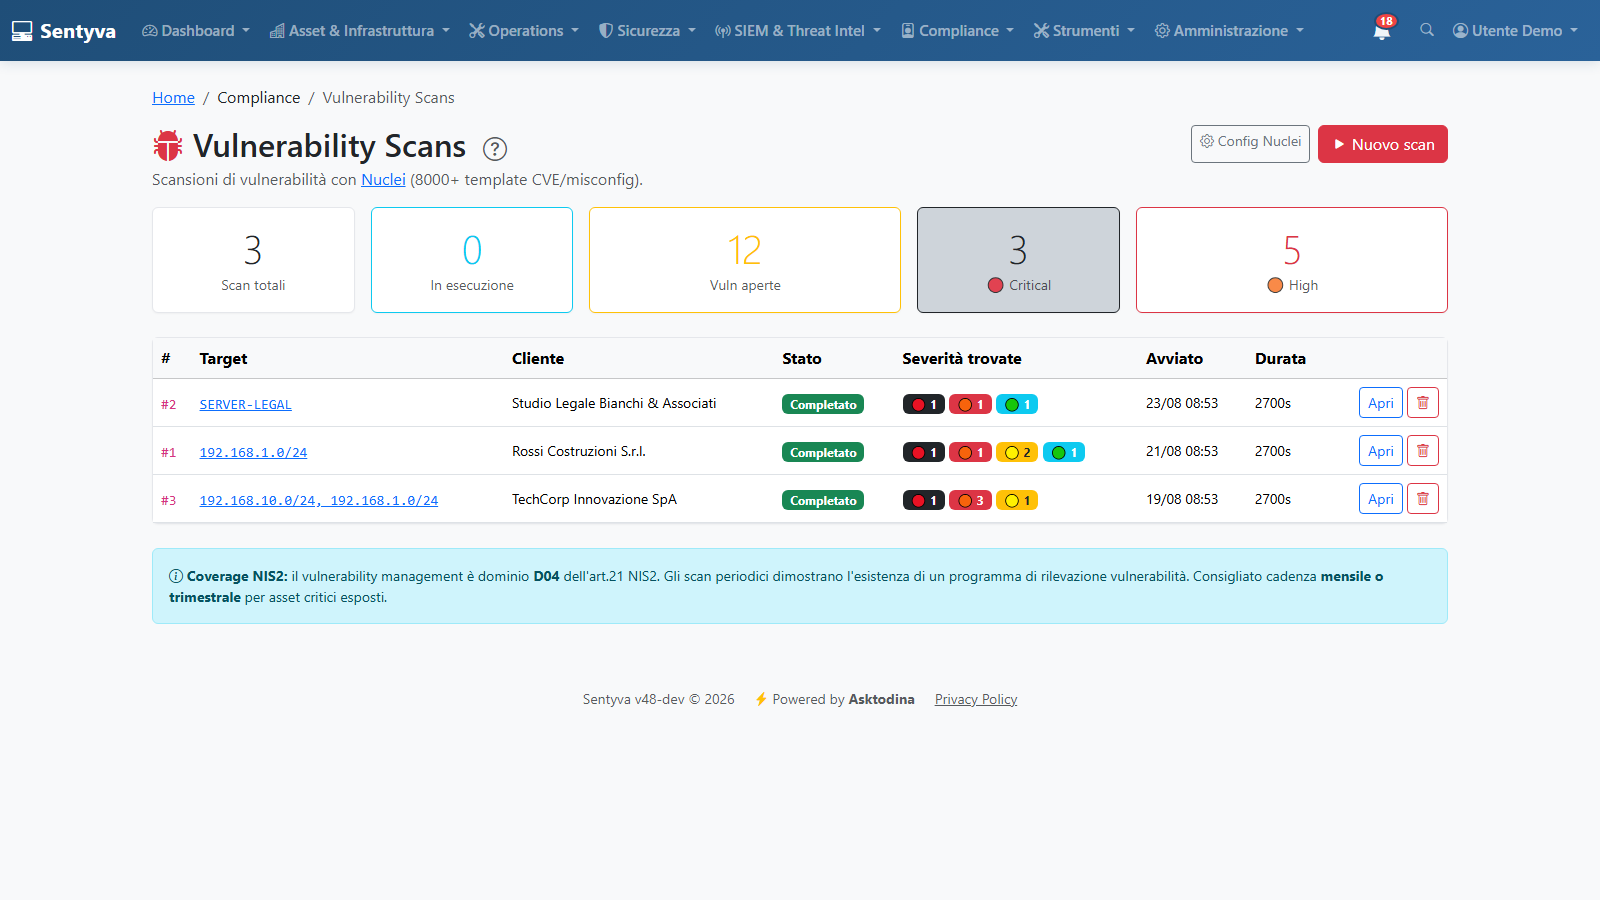
Scansioni di vulnerabilità, audit di firewall e videosorveglianza, verifica di password compromesse e monitoraggio dark web. Le credenziali vivono in un vault cifrato, non su fogli Excel.
Registro trattamenti, DPIA, data breach con timer 72h, incidenti NIS2 e referente CSIRT, registro Amministratori di Sistema secondo il Garante, checklist di sicurezza per ingressi e uscite del personale.
Il Dossier di Conformità in PDF raccoglie le evidenze GDPR e NIS2 pronte per auditor e clienti. I registri critici sono sigillati con firma digitale e marca temporale: nessuno può dire che li hai scritti dopo.
Tutto il software in un colpo d'occhio: l'anello interno sono le fasi, quello esterno le tappe operative. Le evidenze riaprono il ciclo del miglioramento continuo.
Sette aree che lavorano insieme sugli stessi dati: niente doppi inserimenti, niente tool da far parlare tra loro.
Clienti, sedi, persone, asset hardware e software, virtualizzazione e capacity. Con QR code su ogni macchina e import da Excel.
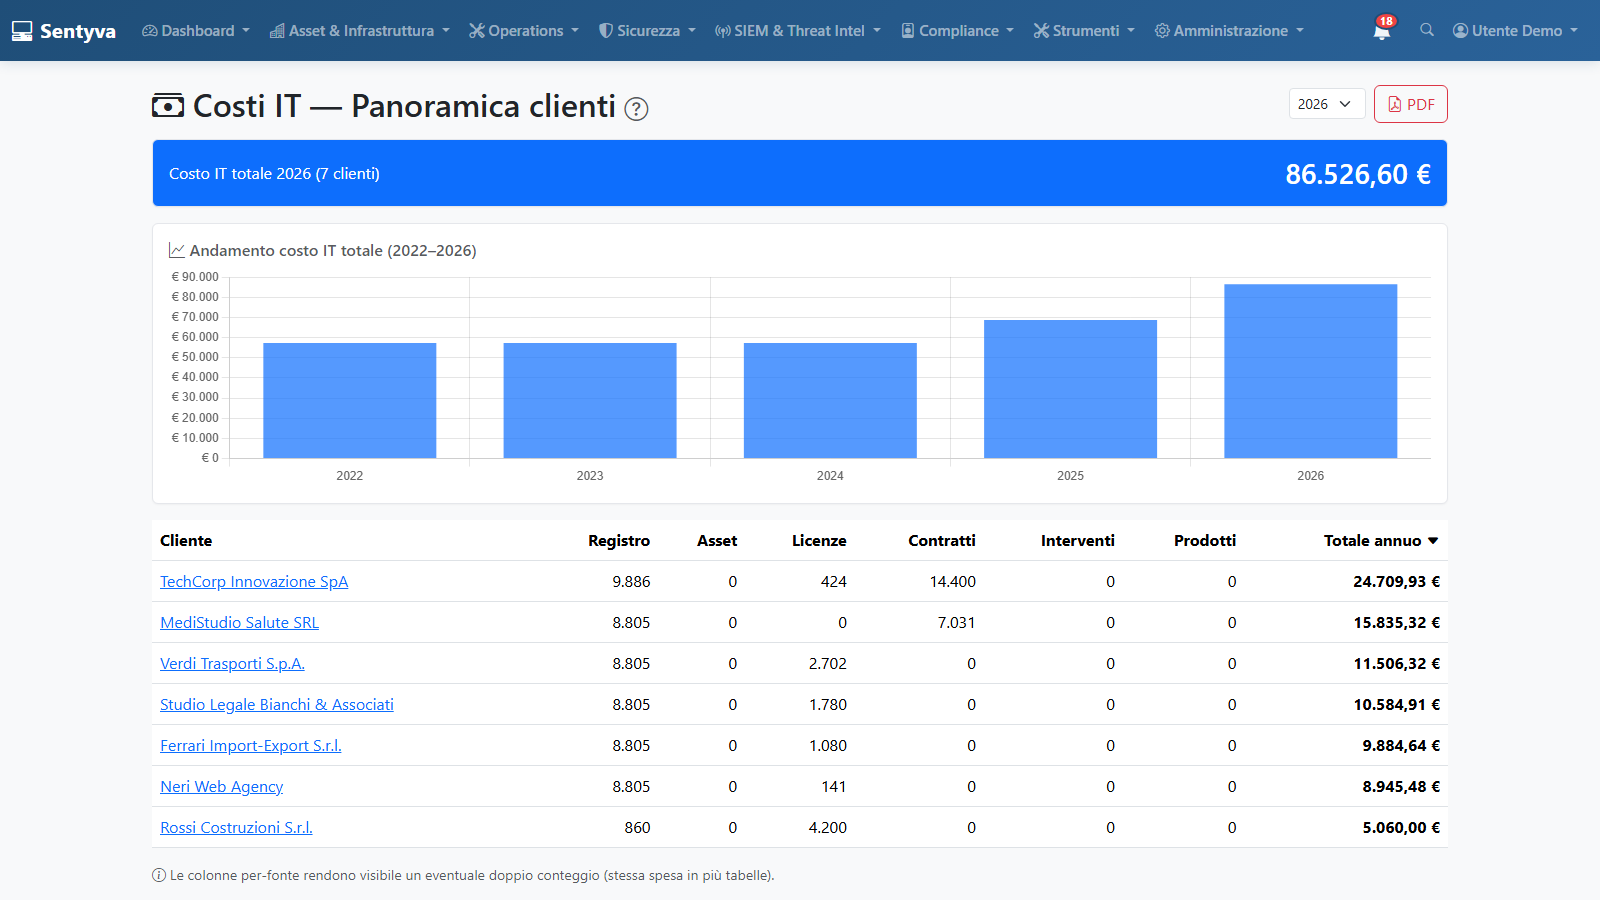
Ticket, interventi con firma del cliente, contratti di assistenza, scadenze e fatturazione dei costi. Anche via portale cliente.
Raccolta log, regole di detection, Alert Center, scansioni di vulnerabilità, audit specialistici e threat intelligence.
Registro trattamenti, DPIA, breach, DSR, nomine, incidenti NIS2, Amministratori di Sistema e Dossier di Conformità PDF.
Wiki, knowledge base, runbook con esecuzioni tracciate, documenti per cliente: le procedure escono dalla testa del tecnico.
Utenti con MFA, audit log, backup cifrati e ripristino anche per singolo cliente, salute del database, attività pianificate.
Un piccolo agente installato nelle reti dei clienti esegue scansioni interne e invia i log al server: copertura anche da remoto.
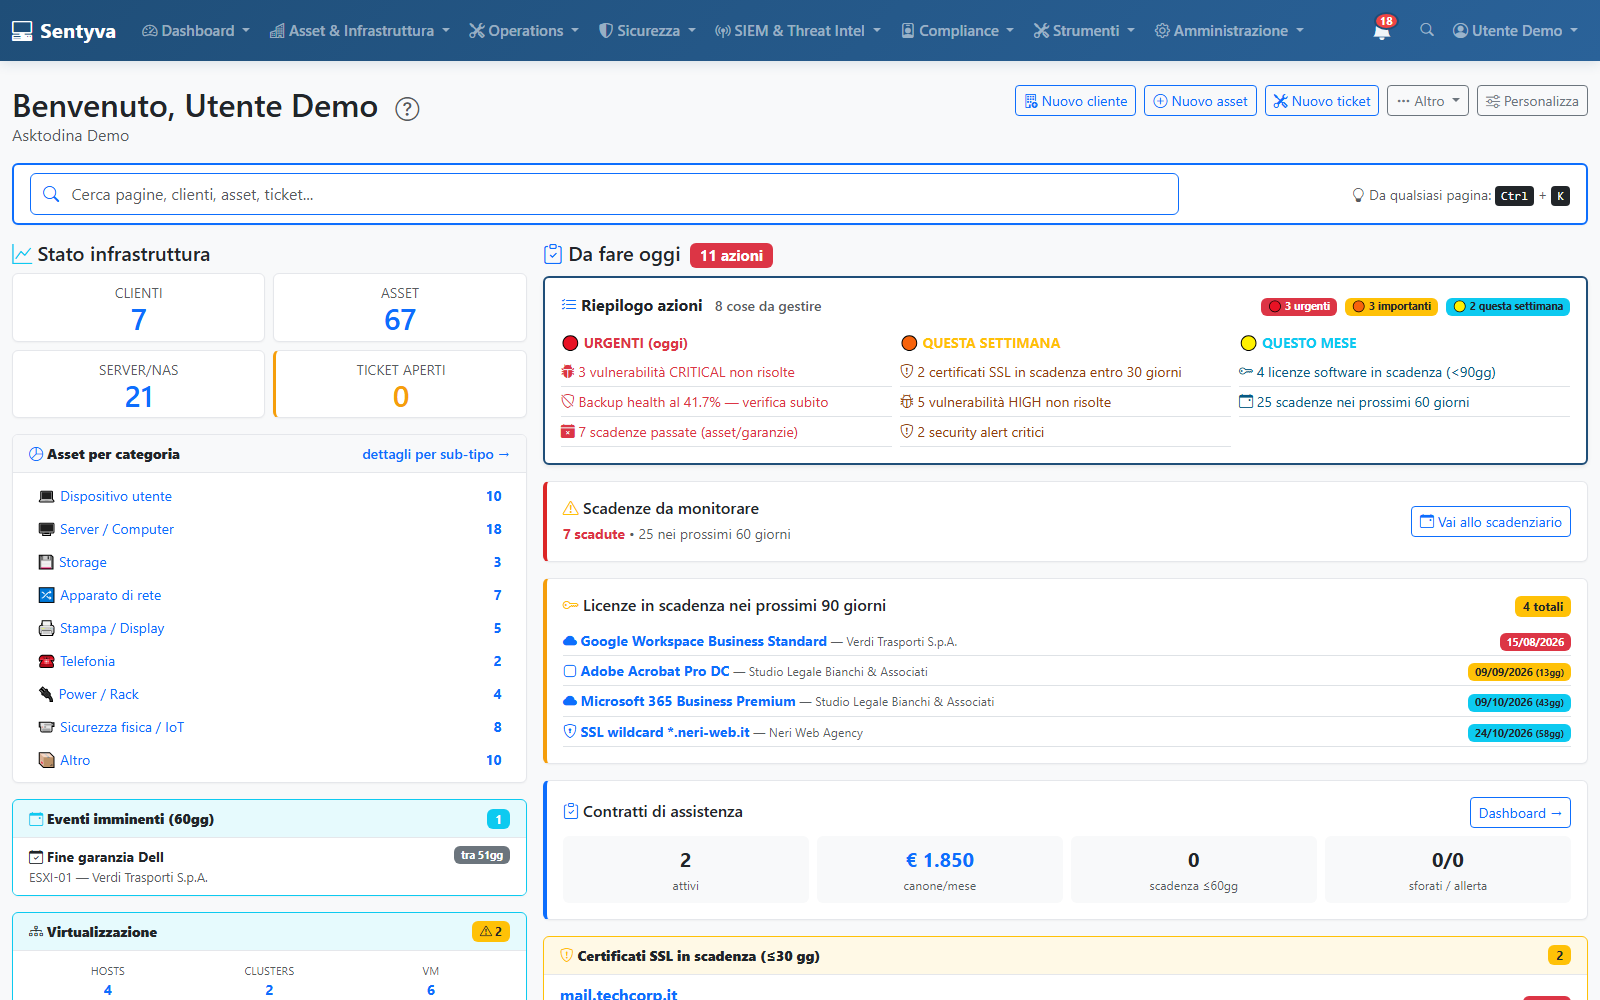
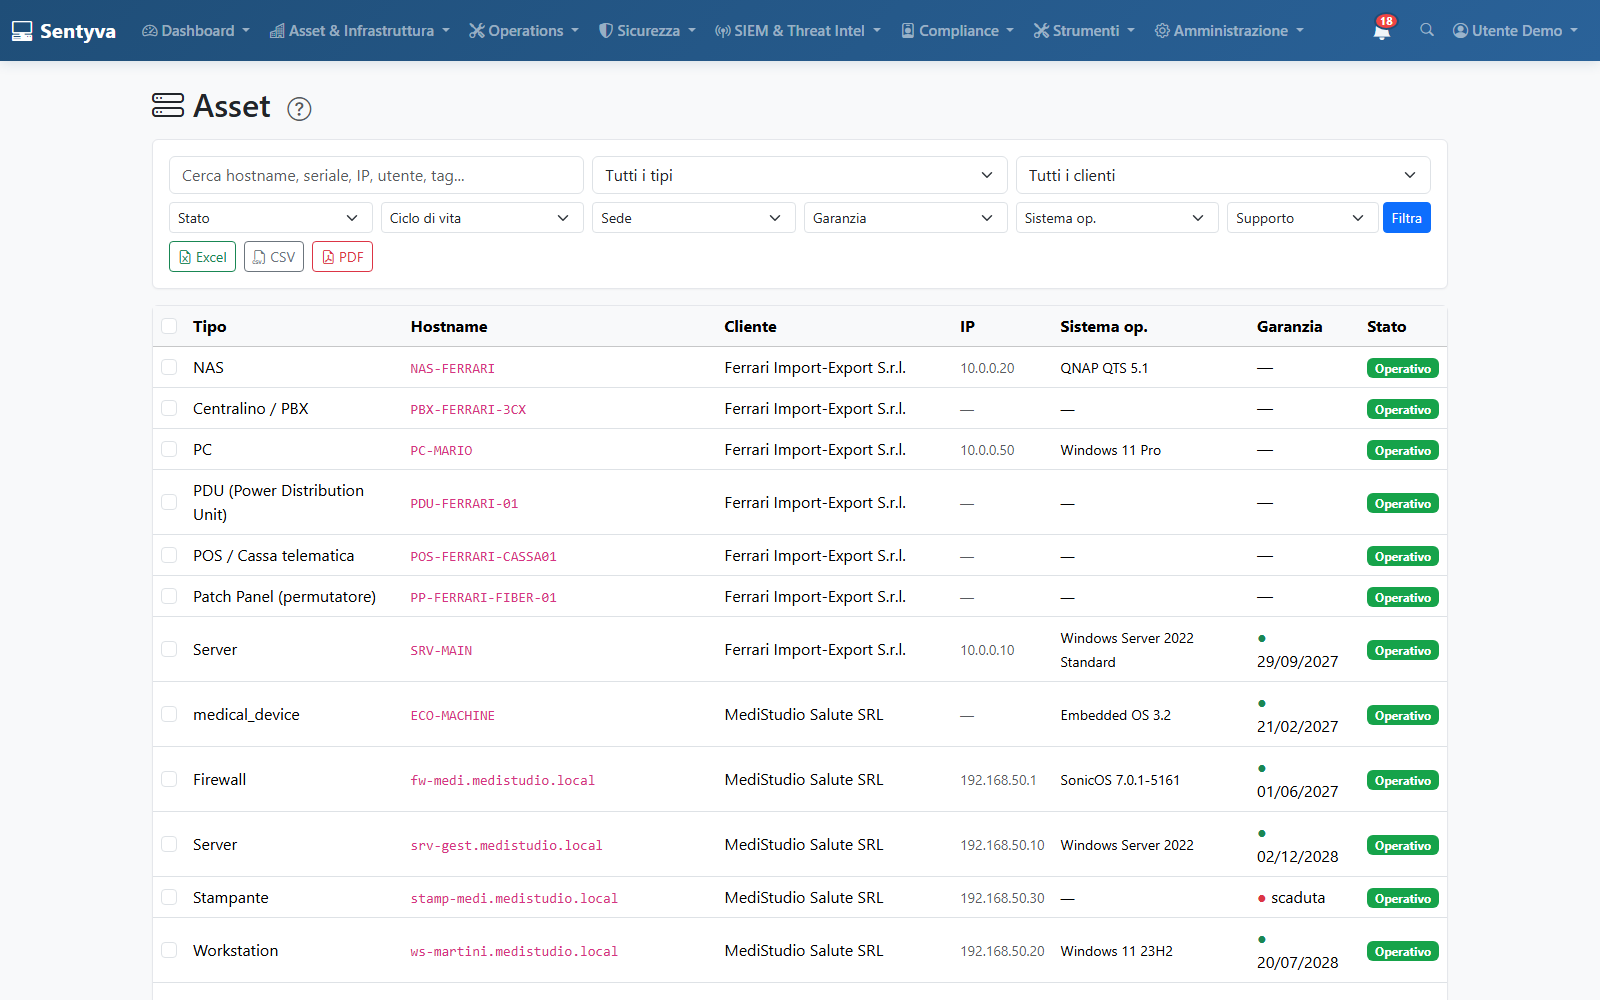
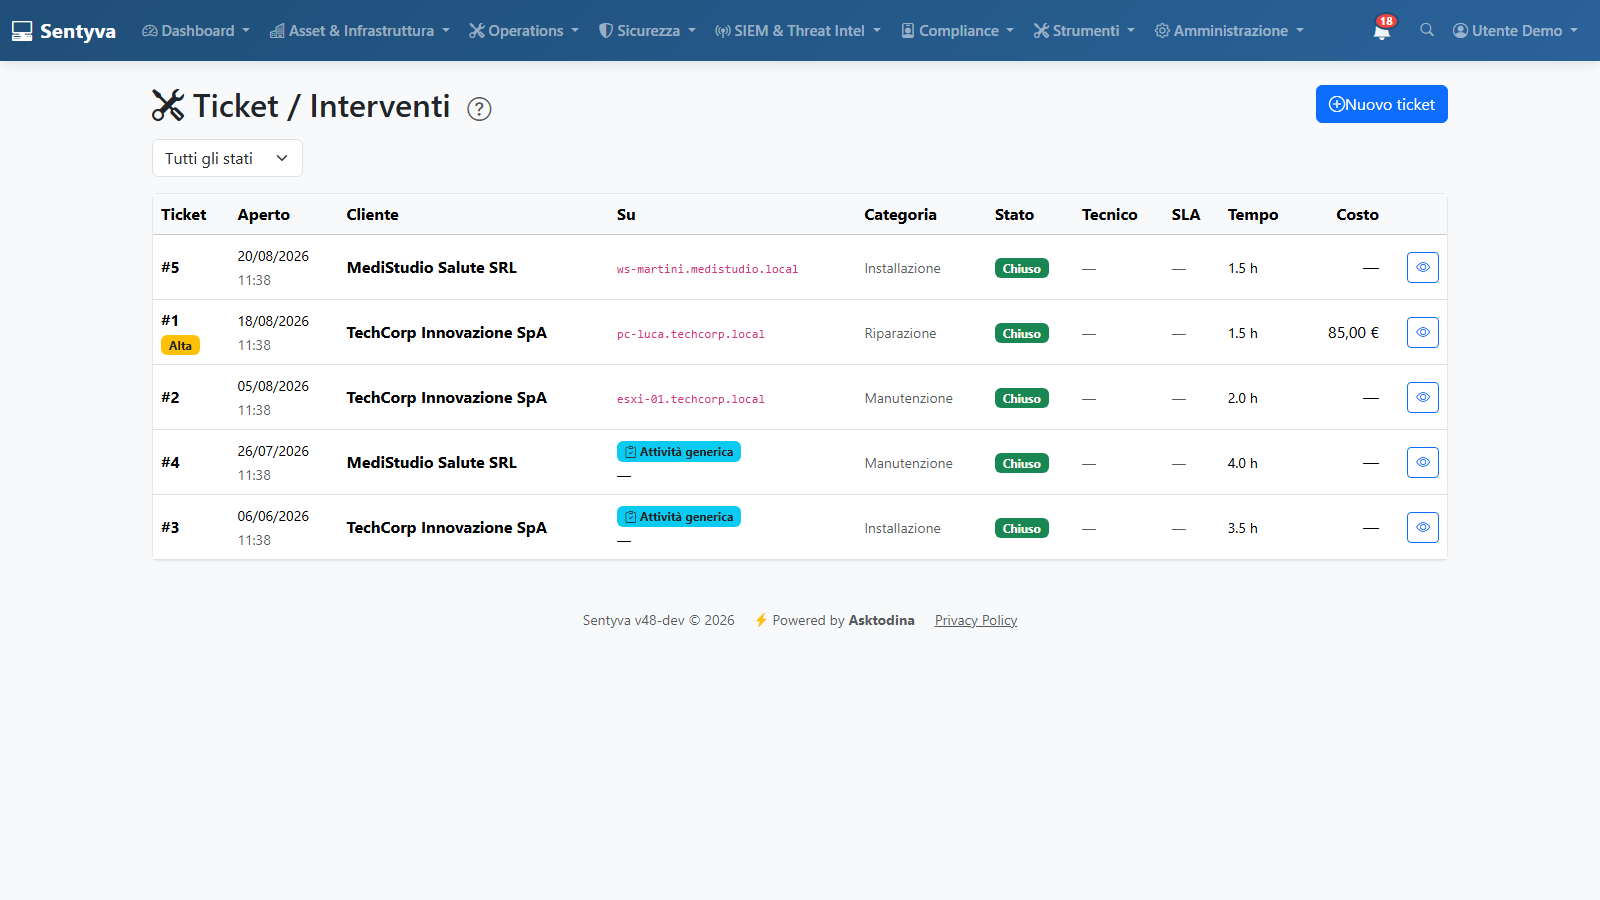
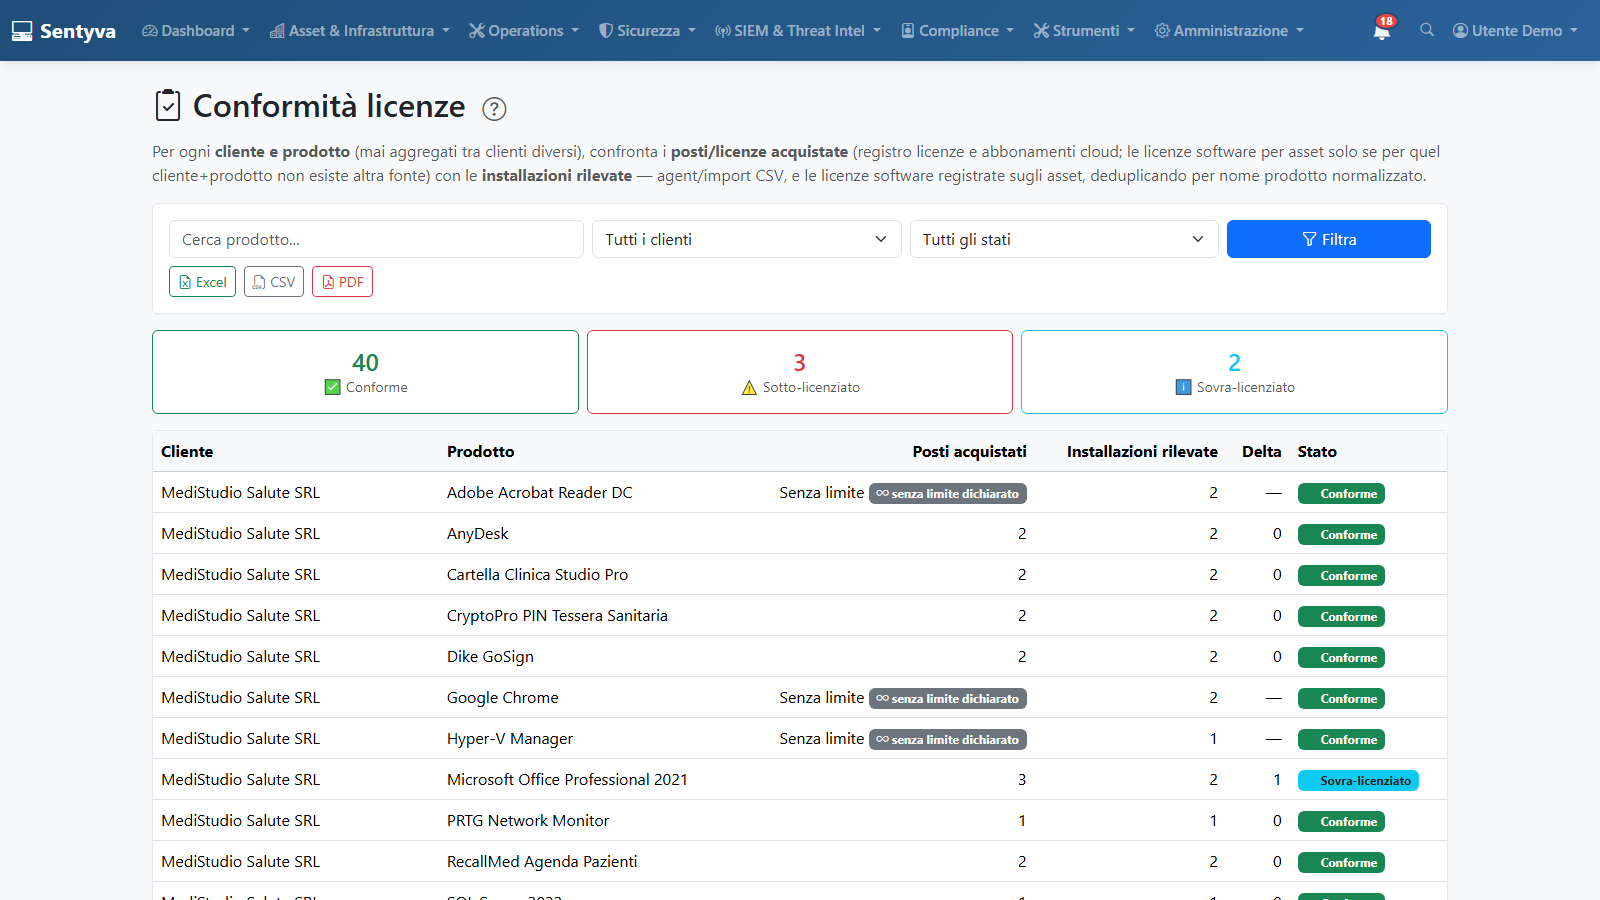
Sei schermate vere del prodotto. Clicca su una qualsiasi per aprirla a schermo intero.
I dati nelle immagini sono fittizi. Aziende, persone, indirizzi, importi, vulnerabilità e scadenze sono inventati per la dimostrazione: non appartengono a nessun cliente reale e non fanno riferimento a nessuna persona o organizzazione esistente.
Installazione on-premise sul tuo server. Nessun obbligo di cloud estero, nessun abbonamento che tiene in ostaggio i tuoi dati.
Credenziali cifrate, log con dati oscurati, MFA, permessi per cliente: la protezione dei dati è nel progetto, non un'aggiunta.
Provvedimenti del Garante, segnalazioni ACN, NIS2: pensato sulla normativa che si applica davvero alle aziende italiane.
Una piattaforma al posto di dieci tool scollegati: stessi dati, stessa interfaccia, un solo backup di cui preoccuparsi.
Una demo guidata di 30 minuti: partiamo dal tuo scenario reale — parco macchine, obblighi normativi, clienti — e ti mostriamo il percorso.